
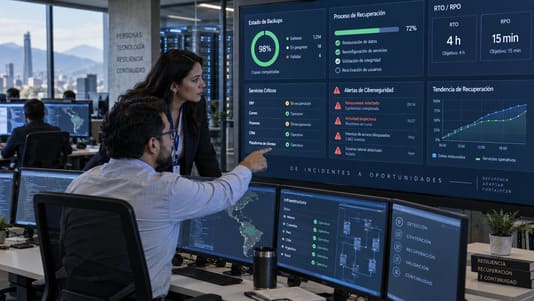
Lima, septiembre de 2026.- Contar con una copia de seguridad genera una falsa sensación de tranquilidad en las organizaciones; sin embargo, frente a un ataque de ransomware, disponer de un backup no garantiza que la empresa logre recuperar sus sistemas, datos y continuidad operativa en los tiempos exigidos por el negocio.
De acuerdo con el Data Trust and Resilience Report 2026 de Veeam, existe una brecha crítica entre la confianza de las organizaciones y su capacidad efectiva de restauración: mientras el 90% de las empresas afirma confiar en su recuperación, solo el 28% de las víctimas de ransomware logró restaurar por completo los datos afectados.
Ante esta realidad, Enrique Solari, Director de Desarrollo de Negocios de DIMA Perú, señala la necesidad de replantear la resiliencia cibernética corporativa: “Muchas organizaciones todavía evalúan su resiliencia preguntándose si cuentan con una copia de seguridad. Pero la verdadera pregunta es cuánto tiempo pueden permanecer sin operar y cuánta información pueden permitirse perder”.
Fundamentos de una estrategia de recuperación efectiva
Para que la protección de datos sea funcional frente a incidentes cibernéticos complejos, DIMA Perú y las soluciones de Veeam identifican cuatro elementos esenciales que deben reemplazar la mera acumulación de copias estáticas:
Métricas clave: RTO y RPO Los indicadores RTO (Recovery Time Objective) y RPO (Recovery Point Objective) definen el tiempo máximo de interrupción tolerable y la cantidad de información que puede perderse sin generar un impacto financiero crítico. Sin estas métricas alineadas con la alta dirección, una empresa corre el riesgo de descubrir, durante un ciberataque real, que el proceso de restauración toma semanas en lugar de horas. Según el estudio de Veeam, aunque el 90% afirma poder recuperarse dentro de sus RTO, solo el 69% considera que dichos objetivos están alineados con sus requerimientos de continuidad.
Copias inmutables contra el ransomware Dado que los ciberdelincuentes orientan sus ataques a comprometer y cifrar las propias copias de respaldo, la inmutabilidad de datos se consolida como una barrera indispensable. Esta tecnología impide modificar, alterar o eliminar los repositorios de información durante un periodo determinado, asegurando copias intactas para la restauración.
Validación periódica mediante pruebas de estrés “Una copia que nunca se ha probado es una promesa, no una garantía. La capacidad de recuperación debe validarse periódicamente y bajo escenarios similares a los que la organización enfrentaría durante un incidente real”, enfatiza el especialista de DIMA Perú. La ejecución recurrente de simulacros permite auditar la efectividad de las soluciones como Veeam Data Platform, garantizando la continuidad operativa bajo contingencia.
Impacto financiero y operativo del fallo en TI
El fracaso en la recuperación de datos trasciende el departamento de tecnología para impactar la salud económica de la empresa. El informe de Veeam detalla que el 41% de las organizaciones afectadas por ciberataques sufrió pérdidas financieras directas o afectación de sus ingresos, mientras que el 38% experimentó tiempos prolongados de indisponibilidad en sus sistemas críticos.
En conclusión, el enfoque corporativo debe evolucionar urgentemente: la prioridad estratégica ya no reside en demostrar la existencia de un backup, sino en garantizar que la infraestructura tecnológica puede restaurar las operaciones del negocio de forma ágil y segura ante el fallo total de los sistemas primarios.